human-in-the-loop だけでは足りない理由
human-in-the-loop(人間が途中で確認・承認する仕組み)は、AI運用の土台です。ただし「人がどこかで見る」だけでは、実務の判断ポイントが曖昧なまま残ります。
承認位置が曖昧な運用では、前提ミスが後段で発覚しやすく、公開直前に確認が集中しがちです。確認を強化したつもりでも、作業の流れに埋め込まれていなければ事故は減りません。
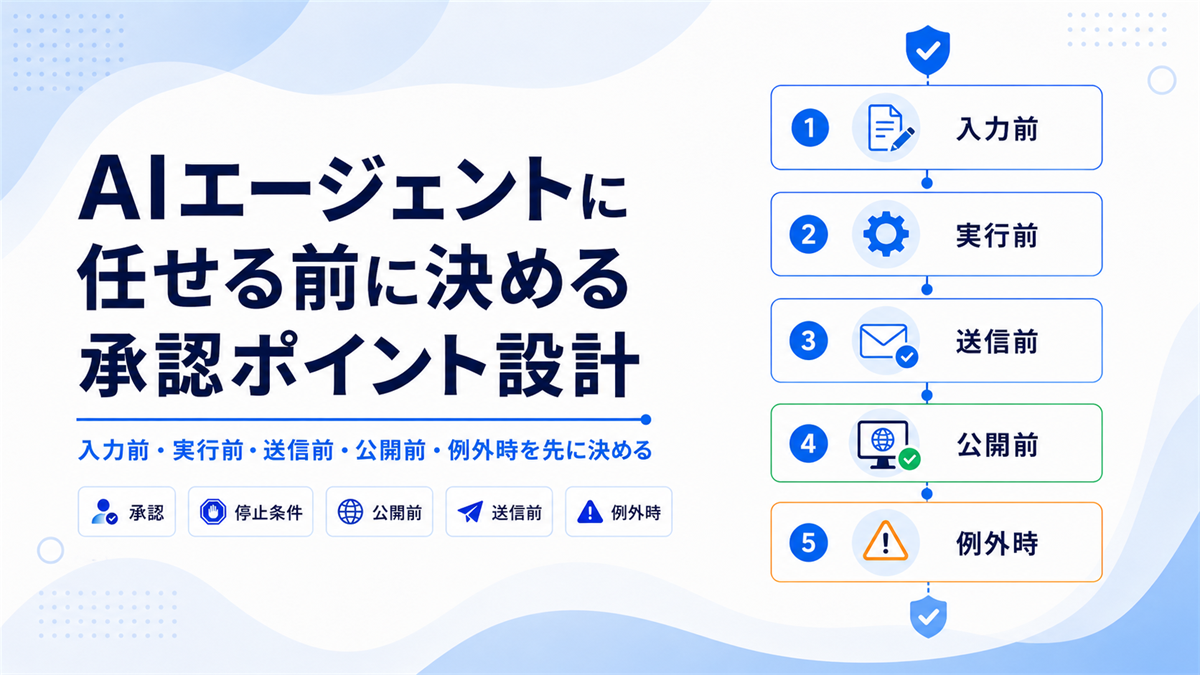
- 入力前: 前提と参照元が正しいかを確認する
- 実行前: 実行範囲と権限の妥当性を確認する
- 外部送信前: 社外に出る情報の誤りを止める
- 公開前: 品質と説明責任を確定する
- 例外時: 想定外を検知したら停止する
この5地点に承認を置くと、誰がどの時点で止めるかが明確になり、引き継ぎ時のぶれも抑えやすくなります。
最初に置くべき5つの承認ポイント
承認を増やしすぎると運用は止まります。初期導入では、5点に絞って回す方が定着しやすくなります。各ポイントは「何を確認するか」「なぜ必要か」「止める条件」をセットで定義します。
1. 入力前チェック
AIに渡す前提が曖昧だと、以後の出力は安定しません。最初に確認するのはAIの性能ではなく、入力条件です。
- 何を確認するか: 目的、対象範囲、参照元、禁止事項、期限
- なぜ必要か: 前提のズレを後工程で修正すると、やり直し範囲が広がる
- 止める条件: 参照元不明、指示矛盾、禁止事項未定義
2. 実行前チェック
この地点は「できるか」ではなく「実行してよいか」を判断する場です。実行前に影響範囲を確認すると、復旧コストの高い事故を避けやすくなります。
- 何を確認するか: 更新対象、変更件数、使用権限、外部連携の有無
- なぜ必要か: 危険操作は実行後の取り消しが難しい
- 止める条件: 未承認の削除、課金操作、権限変更を伴う実行
3. 外部送信前チェック
外部送信は、誤りがそのまま信用低下につながる工程です。送信直前の短い確認を固定化すると、見落としを減らしやすくなります。
- 何を確認するか: 宛先、本文、リンク、根拠、表現トーン
- なぜ必要か: 送信後の修正はできても、一次拡散は止めにくい
- 止める条件: 根拠未確認の主張、誤リンク、宛先不一致
4. 公開前チェック
公開は内部作業と外部責任の境目です。品質確認に加えて、説明責任が成立しているかを見ます。
- 何を確認するか: タイトル、説明文、内部リンク、禁止表現、免責要否
- なぜ必要か: 公開後は検索流入や引用が発生し、訂正コストが上がる
- 止める条件: 事実と推測の混在、誤認を招く表現、承認者未設定
5. 例外発生時チェック
正常系だけの設計では、異常時の判断が遅れます。例外時は続行ではなく停止を標準に置きます。
- 何を確認するか: エラー内容、発生頻度、影響範囲、再開条件
- なぜ必要か: 想定外を自動継続すると被害が増幅する
- 止める条件: エラー率閾値超過、想定外ツール呼び出し、権限逸脱兆候
AI担当・人間担当・停止条件を分ける
承認ポイントを置いても、担当が曖昧だと運用は再び不安定になります。AIに任せる範囲、人が確認する範囲、停止条件、残すログを同じ表で管理します。
| 承認ポイント | AIがやること | 人が見ること | 止める条件 | 残すログ |
|---|---|---|---|---|
| 入力前 | 要件要約・不足項目検出 | 目的・参照元・禁止事項確定 | 参照不明、要件矛盾 | 要件版、確認者、時刻 |
| 実行前 | 実行計画と影響範囲提示 | 実行可否と権限妥当性 | 未承認の削除・課金・権限変更 | 実行計画、承認ID |
| 外部送信前 | 文案生成・リンク整形 | 宛先・根拠・表現確認 | 誤リンク、誤宛先、根拠不足 | 送信対象、承認者、差分 |
| 公開前 | 公開候補の最終出力 | 品質・法務・ブランド整合 | 事実未確認、誤認リスク | 公開判定、差戻し理由 |
| 例外時 | 異常検知・自動停止 | 再開可否と暫定対応判断 | 閾値超過、逸脱行動 | 例外内容、再開条件 |
承認ポイントを増やしすぎない
承認を細かく増やすほど安全になるとは限りません。承認待ちが積み上がると、処理遅延と確認の形骸化が同時に進みます。
初期運用は高リスク作業を重点管理し、低リスク作業は事後レビューに回します。承認ポイントの質は数ではなく、止めるべき場面に効いているかで評価します。
- 重点管理: 公開、外部送信、削除、課金、権限変更
- 事後レビュー中心: 下書き整形、分類補助、一次要約
小規模チームでの7日導入手順
最初から制度を作り込むより、1週間で試して翌週に調整する方が運用は定着しやすくなります。
1日目: AIに任せる作業を書き出す
- 調査、下書き、整形、送信、公開、保守に分解する
- 担当者ごとの暗黙運用を見える化する
2日目: 外部影響がある作業を分ける
- 社外送信、公開、削除、課金、権限変更を抽出する
- 高リスクと低リスクを分離する
3日目: 承認ポイントを5つに絞る
- 入力前/実行前/送信前/公開前/例外時に配置する
- 例外的承認を増やしすぎない
4日目: 停止条件を決める
- 閾値超過、未承認操作、想定外呼び出しを明文化する
- 再開条件も同時に定義する
5日目: ログの残し方を決める
- 「誰が・何を・なぜ承認したか」を最低限残す
- 記録先を固定して散在を防ぐ
6日目: テスト環境で試す
- 本番ではなく検証環境で1サイクル実行する
- 停止条件が実際に機能するか確認する
7日目: 週次レビューに回す
- 承認過多/承認不足を検討する
- 翌週に直す項目を1つ決める
まとめ
AI運用で不安が増えるのは、任せる量そのものより、確認位置が曖昧なときです。先に止める地点を決めると、任せる範囲を広げても責任境界を保ちやすくなります。
承認ポイントはAIを疑うための儀式ではなく、安全に継続するための構造です。最初は5点に絞り、ログと週次レビューで調整していく運用が、現場では長く機能します。